한국어 | English| Tiếng Việt
-
今天 : 2026.10.20
-
Hollys咖啡276万条个人信息泄露 官方建议修改密码
- 新闻发布 [2026-10-20 09:37] 翻译: among2008@asiatoday.co.kr
-


 |
| Hollys咖啡。/Hollys |
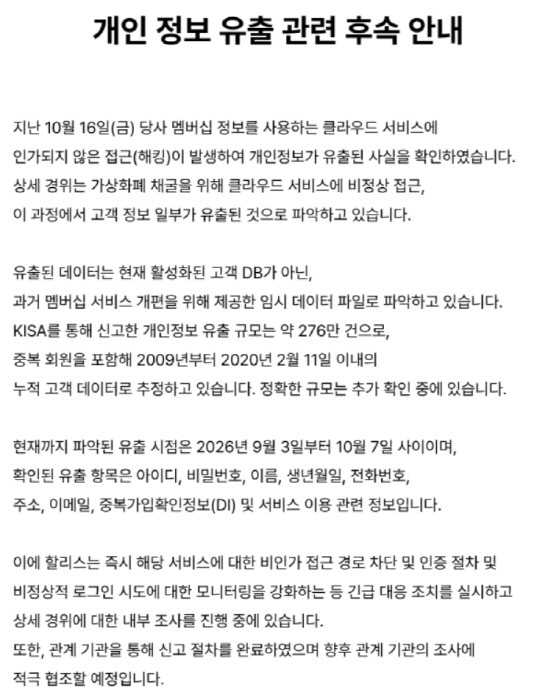
韩国咖啡连锁品牌Hollys的会员相关云服务发生个人信息泄露事件,约276万条个人信息遭到泄露。泄露信息包括账号、密码、姓名、出生日期、电话号码、地址及电子邮箱等。
Hollys于19日表示,公司于16日确认,用于存储会员信息的云服务遭到未经授权的访问,导致个人信息泄露。
公司调查发现,此次泄露发生在以挖掘虚拟货币为目的的异常访问过程中,部分客户信息因此外泄。调查还发现,遭泄露的数据并非当前正在使用的客户数据库(DB),而是过去为改版会员服务而提供的临时数据文件。
Hollys向韩国互联网振兴院(KISA)报告的泄露规模约为276万条。据推测,这些数据是2009年至2020年2月11日期间累计的客户信息,其中包含重复注册的会员。目前,公司仍在进一步核实准确的泄露规模。
Hollys确认,数据泄露发生于2026年9月3日至10月7日期间。泄露的信息包括账号、密码、姓名、出生日期、电话号码、地址、电子邮箱、重复注册确认信息(DI)以及服务使用相关信息等。
Hollys已封锁未经授权的访问渠道,并加强身份验证程序,同时扩大对异常登录尝试的监控范围。公司已完成向有关机构的报告程序,后续将配合内部事故调查及相关机构的调查工作。
公司建议消费者,如果在其他服务中使用了与Hollys会员账户相同的账号和密码,应及时更改相关密码。此外,公司提醒消费者,不要回复来源不明的电话、短信和电子邮件,也不要点击其中的链接。
Hollys计划持续监测利用泄露个人信息实施二次侵害的风险,并对个人信息访问权限、身份验证机制及安全系统进行全面检查,采取相应的改进措施。公司还计划尽快停止使用发生此次事件的云服务所承载的会员服务。
Hollys表示:“对于此次事故给顾客带来的担忧,我们深表歉意。我们将竭尽全力保护客户信息,并将损失降至最低。”
据悉,Hollys于16日获悉此次事故,但当时仅在官方网站上发布相关信息,直到18日才通过短信通知消费者。
郑美丽 记者
相关链接
-
韩国今日亚洲 版权所有
本网站所包含的所有新闻资料是由韩国著作权法保护,未经今日亚洲公司的许可,不得转载、分发、传送、展示、出版
或传播。地址:首尔市 首尔永登浦区议事堂大街 1路34 寅英大厦