한국어 | English| Tiếng Việt
-
今天 : 2026.11.16
-
金融委要求金融安全院全面整改 重新审查IT系统及业务体系
- 新闻发布 [2026-11-16 11:43] 翻译: among2008@asiatoday.co.kr
-


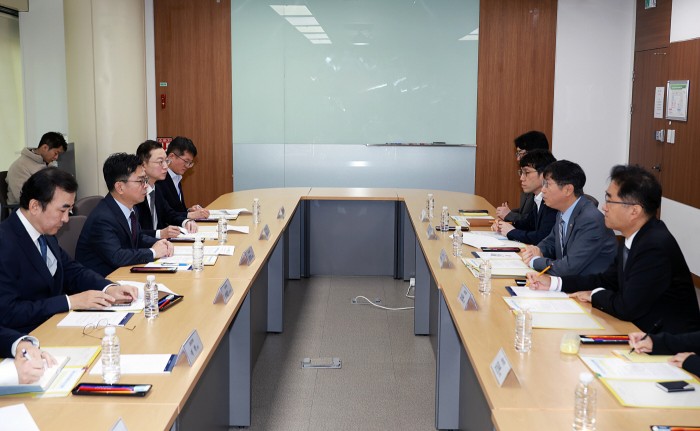 |
| 韩国金融委员会副委员长申镇昌(左二)16日访问金融安全院位于汝矣岛的办公室,与金融安全院院长朴相元(右二)举行会谈。/金融委员会 |
韩国金融监管部门要求近期遭黑客攻击、发生个人信息泄露事件的金融安全院全面整顿组织运营及IT系统。鉴于负责金融业网络安全的专业机构自身发生安全事件,监管部门要求彻底查明事故原因,并制定防止类似事件再次发生的措施。同时,还要求按计划推进面向整个金融行业的安全全面检查、升级安全监控体系等重点政策工作。
韩国金融委员会16日表示,副委员长申镇昌当天访问金融安全院汝矣岛办公室,与院长朴相元举行会谈,并就上述事项进行了讨论。此次会面旨在了解金融安全院9日发生网络安全事件的具体经过及调查进展,并检查后续应对措施。
此前,金融安全院于9日发现,其金融机构信息保护常态化评估系统遭外部异常访问,导致信息泄露。据调查,此次泄露的信息包括约200份行政表格、表格中包含的约300条个人信息,以及约350条部分信息经过遮蔽处理的系统用户资料。金融安全院表示,金融机构系统架构图等安全信息,以及客户个人信用信息等敏感资料均未泄露。
韩国金融委员会对负责应对金融业网络安全事件的金融安全院自身发生黑客攻击事件表示深切遗憾。委员会特别要求全面调查事故发生经过及原因,并迅速重新审查IT系统和整体业务体系,以防止类似事件再次发生。此外,还要求制定保护措施,以应对可能出现的进一步信息泄露或金融消费者受损情况。
申镇昌表示:“金融安全院理应比任何其他机构都具备更高水平的安全能力和责任意识,成为整个金融行业的典范。希望以此次事故为教训,从根本上整顿组织运营、业务体系及IT系统等各个方面,并尽快制定切实有效的防范措施。”
与此同时,金融委员会要求金融安全院按原计划推进加强金融行业安全保障的相关工作。金融安全院目前正与政府合作,推进金融全行业安全全面检查、升级安全监控体系,以及为中小型金融机构提供安全支持等项目。
申镇昌还强调,金融安全院一直以来在金融业网络安全事件调查与应对、提升安全能力等方面发挥着重要作用,不应因此次事故而影响其正常履行职责。
韩相旭 记者
今日关注
- • 大法院将于19日宣判韩德洙内乱案 距羁押期满仅一天
- • 金融委要求金融安全院全面整改 重新审查IT系统及业务体系
- • 美英陷入“低招聘·低裁员”僵局 美联储·英国央行警告生产率下滑
- • 奔驰推出GLE、GLE轿跑SUV及GLS 进一步丰富高端SUV阵容
- • 伊朗时隔两个月再袭美军巴林基地 连续发动无人机攻击
- • Toss Bank完成基于Solana的海外汇款模式验证...韩国首家
- • 李在明:有必要进一步加强与东盟合作
- • 以性剥削、暴力威胁为放贷条件 拟最高判处10年
- • 中国收紧深圳APEC峰会交流安排 美中俄首次三方会晤引发“新雅尔塔”担忧
- • 胡塞武装加大对亚丁攻势 政府军从曼德海峡撤兵 -
人气文章
-
韩国今日亚洲 版权所有
本网站所包含的所有新闻资料是由韩国著作权法保护,未经今日亚洲公司的许可,不得转载、分发、传送、展示、出版
或传播。地址:首尔市 首尔永登浦区议事堂大街 1路34 寅英大厦