한국어 | English| Tiếng Việt
-
今天 : 2026.11.11
-
韩国消费者随意提供个人信息 泄露责任却归咎企业
- 新闻发布 [2026-11-11 09:41] 翻译: among2008@asiatoday.co.kr
-


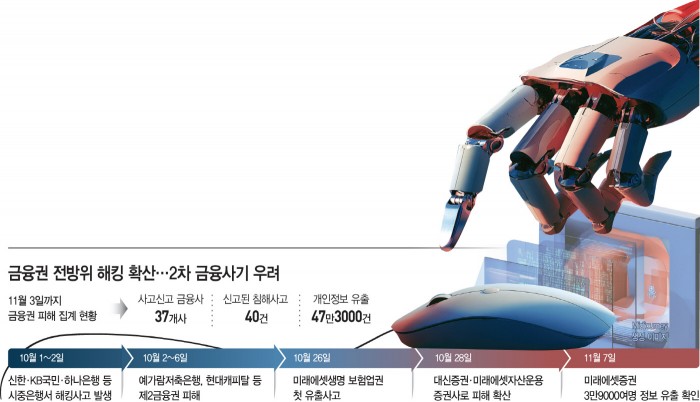 |
近期,黑客利用人工智能(AI)发动攻击,导致整个金融业发生个人信息泄露事件,并逐渐演变为大规模网络安全危机。自9月底开始陆续曝光的个人信息泄露事件至今仍在持续,遭受黑客攻击的金融机构数量和信息泄露规模均呈不断扩大趋势。
分析认为,金融消费者对个人信息处理问题的漠视,也是此次受害规模持续扩大的原因之一。在主要国家和地区中,韩国消费者最容易接受为了获得折扣或免费优惠而提供个人信息。
《今日亚洲》11日值创刊21周年之际,对国际社会调查项目(ISSP)“数字社会”调查数据进行分析发现,对于“是否愿意为了获得折扣或免费商品而提供个人信息”这一问题,表示反对的受访者仅占50.7%。
此次调查由成均馆大学调查研究中心参与实施的韩国综合社会调查(KGSS)提供相关数据,比较了韩国、日本、中国台湾、美国、加拿大、德国、法国、芬兰和以色列等9个国家和地区。韩国方面的调查于去年4月至6月期间,以面对面访谈方式对1211人进行了调查。
调查结果显示,韩国的这一比例在9个国家和地区中最低,与日本(78.6%)、中国台湾(79.7%)和法国(79.3%)等相差约30个百分点。这意味着韩国消费者提供个人信息的心理门槛最低。
另一方面,对于个人信息泄露责任,认为“用户自身也应承担责任”的受访者仅占20.4%,在所有调查对象中比例最低。认为“在线企业应对个人信息保护承担最大责任”的受访者占50.9%,仅次于日本(57.8%),位居第二。
专家指出,韩国消费者呈现出一种矛盾心态:发生个人信息泄露时,将责任归咎于企业;但面对企业提供的折扣等优惠时,却相对容易接受提供个人信息。
专家认为,这种心态与消费者反复经历大规模个人信息泄露事件有关。2025年,SK电信发生用户SIM卡信息等数据泄露事件,涉及约2324万名用户。韩国个人信息保护委员会于同年8月对其处以1348亿韩元罚款,创下当时历史最高纪录。
同年11月,Coupang又发生约3755万名用户的姓名、电子邮箱、电话号码及收货地址等个人信息泄露事件。对此,韩国个人信息保护委员会于今年6月对Coupang处以6246亿韩元罚款,再创历史最高纪录。专家分析认为,随着消费者逐渐形成“无论个人多么谨慎,也无法阻止信息泄露”的认知,他们一方面将责任归咎于企业,另一方面也产生了“对于已经泄露的信息,至少应该获得充分赔偿”的心理。
有观点指出,此次金融业网络攻击事件比此前发生的大规模个人信息泄露事件更加严重。原因在于,黑客利用AI实施犯罪,正在从根本上动摇金融机构原有的安全体系。自9月30日至本月初,银行4家、金融投资公司5家、保险公司3家、储蓄银行5家等共37家金融机构发生40起网络安全事件,信息泄露规模约为47.3万条。
此外,7日又确认未来资产证券发生一起因黑客攻击导致的新增个人信息泄露事件。按简单累计计算,受影响信息规模已扩大至约51.2万条。不仅金融机构,电子金融企业及在线投资关联金融企业等也接连发生网络安全事件,部分企业甚至出现公司管理资金遭窃取的情况。目前被盗资金规模约为10亿韩元,尚未发现个人用户实际遭受资金损失。
外界越来越担忧,未来AI可能被进一步用于发动黑客攻击,引发更多个人信息泄露事件,甚至导致用户资金损失。
金融监管部门表示:“此次黑客攻击并未集中针对安全管理严格的核心系统,而是重点攻击营业、客户咨询等内部员工使用的网页和移动服务对外接口等因人力限制而管理相对薄弱的环节。金融保安院每天检测并应对面向整个金融业的10万至15万起疑似攻击流量,网络攻击尝试范围广泛,高风险安全漏洞的发现数量也在增加。”
此次个人信息泄露事件之所以比以往更加严重,是因为AI降低了黑客攻击的技术门槛,同时扩大了攻击速度和范围,使金融机构原有的安全防护体系面临严峻挑战。
传统黑客攻击需要攻击者亲自寻找金融机构系统漏洞,并设计具体攻击方式。而AI智能体能够自动完成漏洞搜索、攻击路径分析及渗透尝试等多项工作,大幅降低了实施黑客攻击所需的专业技术要求和时间成本。这意味着,即使不具备高超黑客技术的人,也可能利用AI入侵金融机构。
更加令人担忧的是,金融机构建立防御体系的速度反而更慢。通常情况下,金融机构发现漏洞后,需要由安全负责人进行分析、修复并加强应对体系。但AI黑客攻击能够同时搜索多个漏洞,并自动实施攻击,因此可能导致金融机构出现安全防护空档。此外,AI助长的金融犯罪正变得越来越智能化、精密化,仅依靠现有的异常交易监测系统,已难以实现快速识别和拦截。
尤其值得警惕的是,此类泄露的个人信息极有可能引发二次受害。由于泄露信息可能通过暗网、Telegram等难以追踪的非法渠道进行交易,进而被用于电话诈骗、新型网络钓鱼等各类金融犯罪。
例如,假设黑客获取了用户姓名、联系方式、身份证号码及账户相关信息,那么以下犯罪行为发生的可能性将大幅增加:△冒充银行工作人员实施电话诈骗;△提及真实交易或贷款情况,实施精准短信钓鱼;△利用金融机构员工信息冒充内部工作人员;△冒充金融机构客服中心,诱导用户进行身份验证。
与过去大量随机发送短信、漏洞较为明显的普通网络钓鱼不同,犯罪分子可能实施高度定制化的金融诈骗,使受害者误以为对方确实是金融机构或其内部工作人员。
曹银国 记者
-
韩国今日亚洲 版权所有
本网站所包含的所有新闻资料是由韩国著作权法保护,未经今日亚洲公司的许可,不得转载、分发、传送、展示、出版
或传播。地址:首尔市 首尔永登浦区议事堂大街 1路34 寅英大厦