한국어 | English| Tiếng Việt
-
今天 : 2026.11.11
-
130家金融机构被查出安全漏洞 消费者保护措施亟待加强
- 新闻发布 [2026-11-11 09:38] 翻译: among2008@asiatoday.co.kr
-


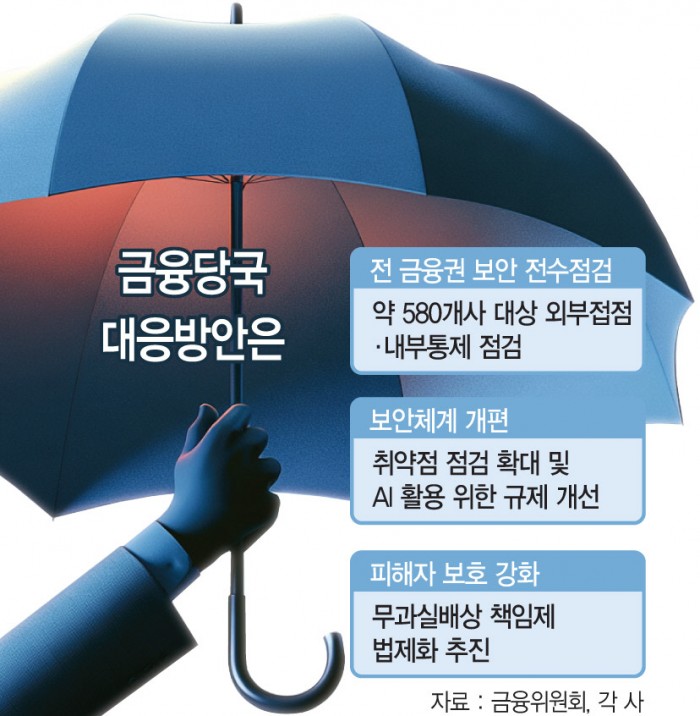 |
金融委员会和金融监督院针对利用人工智能(AI)实施黑客攻击、导致金融业个人信息泄露的事件,已启动对金融业580家机构的全面检查,重点排查外部网络接口及内部控制体系。
此外,为防止二次受害,相关部门还计划建立防御体系,包括监控暗网等渠道的个人信息交易活动,并设置相应的拦截系统。
不过,鉴于此次信息泄露可能引发身份盗用、电话诈骗等二次受害,专家指出,除了加强网络安全防护,还必须制定切实有效的金融消费者保护措施。
韩国金融消费者保护财团责任研究员李范勇近日在题为《前沿AI时代金融业网络威胁与应对课题》的报告中分析称:“前沿AI带来的网络安全威胁,其本质并非出现了全新的攻击手段,而是现有攻击的速度、规模和自主性大幅提升。”
李研究员表示:“金融机构发现并修复安全漏洞的时间窗口正在缩短,但实际发生的网络入侵事件,仍主要源于基础安全管控存在漏洞,例如未及时安装安全补丁的系统漏洞、无人管理的身份验证凭证,以及缺乏管理的外部暴露系统。近期接连发生的安全事故也表明,韩国金融业依然存在基础安全管控缺失的问题。”
实际上,根据金融监管部门及金融机构自行开展的检查结果,在555家受检机构中,有130家被发现存在未安装安全补丁、老旧系统管理不善、未建立实时监控体系,以及身份认证和访问控制措施不到位等问题。这些均属于基础安全管控不完善的表现。
此前发生于2025年的乐天信用卡个人信息泄露事件中,也有部分服务器被曝长达8年未安装针对2017年已公开漏洞的安全补丁。
李研究员还建议,为防止二次 피해,金融机构应在加强网络安全的同时,另行制定金融消费者保护方案。他强调,向消费者发送的信息泄露通知中,应具体说明可能发生的二次受害类型,以及消费者可以采取的应对措施;同时,应将利用泄露信息实施的电话诈骗、短信钓鱼及身份盗用行为,与金融业异常交易监测系统联动,及时识别并拦截相关风险。
此外,他还指出,即使没有造成直接经济损失,仅发生个人信息泄露,金融消费者能否获得切实有效的救济,也需要进行检查。在快速安装安全补丁、更新老旧系统的过程中,还应制定服务中断时的应对方案,并明确金融机构提供替代服务渠道的相关标准。
曹银国 记者
今日关注
- • 中国半导体加速追赶 韩国芯片产业面临技术保密考验
- • AI时代“资源安全”引关注:韩扩大原油·LNG及核心矿产储备
- • 【独家】Air Premia重复出票 同一乘客身份核验环节接连失守
- • 首尔九龙村一个月内再次发生火灾 2小时后彻底扑灭
- • 韩国消费者随意提供个人信息 泄露责任却归咎企业
- • 130家金融机构被查出安全漏洞 消费者保护措施亟待加强
- • 【市场力量】HD现代谋划子公司分拆上市 或陷债务困局
- • 【独家】李在明任命全艺铉为青瓦台副发言人
- • 【创刊21周年特别报道】AI与数字化转型新挑战 可信度成企业竞争关键
- • 【创刊21周年特别报道】韩国人的AI“双面心态”:期待与担忧并存
人气文章
-
韩国今日亚洲 版权所有
本网站所包含的所有新闻资料是由韩国著作权法保护,未经今日亚洲公司的许可,不得转载、分发、传送、展示、出版
或传播。地址:首尔市 首尔永登浦区议事堂大街 1路34 寅英大厦